Showing posts with label pentest. Show all posts

Wednesday, April 29, 2009

NetworkMiner , todo el dìa con la pala y el pico.


Si lo admito, soy un cabeza dura y hoy que me habia propuesto en hacer un post detallado sobre Wireshark y la captura de datos, termine luchando con un programa de sniffing que se ejecuta bajo Windows tratando de correrlo en Wine.

NetworkMiner es una herramienta que permite hacer sniffing de los paquetes de red, hasta aqui nada que no pueda hacer Wireshark o Tcpdump. Pero lo bueno es que el decodifica los paquetes y puede extraer el sistema operativo, sessions, hostnames, open ports y ademas los reconstruye pudiendo uno ver las imágenes de una session http, ftp o SMB.

La interfaz es muy intuitiva :

Detecta el SO y el trafico Http en forma transparente


Permite reconstruir los archivos capturados


Además del trafico en claro que se transmite en el vinculo


Este ultimo feature permite ( como en la imagen ) generar un archivo de palabras para luego realizar un brute force contra un posible objetivo en el sitio.


Otra de las posibilidades que tiene es poder reconstruir archivos con formato pcap, por ejemplo de capturas hechas con tcpdump o wireshark.

Hoy el problema que tengo con Wine es que no me permite cargar la libreria Winpcap para realizar la captura de los paquetes.

Por el momento solo lo puedo utilizar para reconstruir las lecturas realizadas por Wireshark, lo cual no es poco.


NetworkMiner lo puede bajar de aca : NetworkMiner

El post que habla sobre como ejecutarlo en Wine ( que no me funciono la captura de datos ) esta aca : Running Network Miner with Wine

Tuesday, April 28, 2009

Hacking Exposed at RSA


Para quienes como yo no tuvieron la suerte de estar en la convención de seguridad de RSA , aca les dejo un link de la presentación realizada por la gente de NAI y coautores de la excelente serie “Hacking Exposed”

Dado un escenario, muestran como aprovechar las vulnerabilidades mediante diferentes ataques.


“Hacking Exposed at RSA"

No hay nuevos vectores de ataque, utilizan los mas conocidos ( CSRF, configuracion debil de hotspots,..etc ) pero que lamentablemente por desidia o desconocimiento aun hoy pueden ser utilizados y como ejemplo les cuento un trabajo que realice ayer.

Me pidieron instalar un UTM ( Unified Threat Management ) en una empresa. Cuando llegue y vi la arquitectura de red , me sorprendí, la configuración era la siguiente :


Dos enlaces a internet, uno lo utilizaban para navegar y hacer port forwarding al interior de la empresa, al port de VNC.

El otro no tenia FW y lo utilizaban para resolución de DNS ( ???? )


Luego de instalar el UTM , la configuración quedo de la siguiente manera :


Las conexiones WIFI estan en una DMZ y solo acceden a internet no a la red interna.

Los usuario remotos se conectan por SSL vpn.

Por supuesto que hay muchas mas cosas por hacer, pero ordenar la red era el primer paso.

El UTM tiene bloqueo de Web, antispam y antivirus. Es una relacion precio/prestacion buena para una Pyme.

Thursday, March 26, 2009

Interceptor wireless wired network tap

Un network tap, es un dispositivo que se utiliza en conjunto con un software de sniffing para monitorear las comunicaciones que pasan por un segmento de red.

Interceptor es el software para utilizar en uno de estos dispositivos, mas especificamente en routers wireless que soporten OpenWrt.


Si junto a Interceptor usamos un hardware como Fon+ el cual es un router wireless diminuto, tenemos una herramienta de Pentest formidable.


Este router wireless tiene las siguientes caracteristicas :
  • Dimensiones: 93.5 x 25.5 x 110 milímetros (sin contar la antena).
  • Conector de antena: RP-SMA (SMA inverso).
  • Antena exterior de 1,5dBi.
  • Autentificación WEP 64bit/128 bit, WPA, WPA2, WPA mixed.
  • Cifrado TKIP, AES, Mixed.
  • Estándares WiFi IEEE 802.11b / 802.11g.
  • 1 puerto Ethernet WAN + 1 puerto Ethernet LAN.
  • SSIDs: uno público y otro privado.

Este dispositivo permite realizar sniffing a distancia del trafico de una red pequeña.

El siguiente video de Hack5 enseña todos los pasos necesarios para la instalacion de Interceptor.


Friday, December 5, 2008

Pentest, una breve guia - Continuacion


Continuamos con la guia de Pentest que comenzamos en este post

Ganar acceso

Luego de enumerar las vulnerabilidades, estamos en condiciones de evaluar las posibilidades de acceso.

El acceso a los equipos estara divido en tres fases o posibles objetivos.

Tratar de comprometer los dispositivos o servidores de red. Esto se llevara adelante utilizando herramientas de bruteforce , una plataforma de ataque como Metasploit u otras herramientas comerciales / Open source que se cuenten.

Hydra : Es una herramienta que permite realizar ataques de fuerza bruta o de diccionario a diferentes servicios. Actualmente soporta :
TELNET, FTP, HTTP, HTTPS, HTTP-PROXY, SMB, SMBNT, MS-SQL, MYSQL, REXEC,
RSH, RLOGIN, CVS, SNMP, SMTP-AUTH, SOCKS5, VNC, POP3, IMAP, NNTP, PCNFS,
ICQ, SAP/R3, LDAP2, LDAP3, Postgres, Teamspeak, Cisco auth, Cisco enable,
LDAP2, Cisco AAA


Metasploit : Metasploit es una herramienta que esta compuesta por diferentes modulos, los cuales permiten aprovechar exploits existentes. Los exploits en general permiten obtener un shell del sistema que es atacado. Hay diferentes tipos de vulnerabilidades que aprovecha Metasploit, las mas criticas son aquellas que permiten realizar un buferoverflow.


Comprometer la aplicacion es el siguiente paso en la fase actual. En este caso subiremos de la capa de servicios a la de aplicaciones. En este caso hablamos de aplicaciones que esten en relacion directa con el usuario, pueden ser extranets, erp, intranets o cualquier aplicación de acceso por medio de la red.

Aquí tenemos una gran variedad de herramientas, desde Proxy´s como ParosProxy para modificar el trafico http , hasta herramientas de fuzzing para verificar como se comporta la aplicación ante parámetros inesperados.

ParosProxy : Es una herramienta que actua de proxy server, es decir intercepta las llamadas y respuestas que se establecen entre un cliente web y un server. De esta manera permite realizar MITM y modificar parámetros que son enviados hacia el servidor.


Comprometer a los usuarios.

En el ultimo paso de esta fase deberemos intentar verificar que tan vulnerables son los usuarios.
Se utilizaran herramientas de ingeniería social y programas que permitan tomar control de los equipos o intentar recuperar códigos de acceso a las aplicaciones.

Esto se puede hacer utilizando técnicas de cross site scripting, dependiendo si las vulnerabilidades encontradas en los sistemas lo permiten, inyección de troyanos por cualquier vector de ataque ( desde emails hasta el envio de CD´s de muestra al personal mas vulnerable ).
También se puede utilizar para obtener usuarios y passwords de acceso.

Un excelente ejemplo se encuentra en el libro Penetration Testing and Network Defense de Cisco Press.

Mail impersonation :

From: Visa Credit credit@visacredit.com

To: xxxx@hotmail.com

Date: Wed, July 5th, 2005 04:11:03 -0500

Subject: Visa Credit Check

Reply-To: Visa Credit Service credit@visacredit.com


Received: from mx.chi.a.com (mx.wash.a.com[10.1.2.3])

by mailserver1.wash.a.com with SMTP id A93AABVQ35A

for xxxx@hotmail.com (sender thief@hackmynetwork.com);

Wed, July 5th, 2005 03:09:01 -0500 (EST)

X-Mailer: Microsoft Outlook Express 6.00.2800.1158

MIME-Version: 1.0

Content-Type: text/html; charset=iso-8859-1

Content-Transfer-Encoding: 8bit

X-Priority: 3 (Normal)

X-MAIL-INFO: 4316792387897d34b9877

X-ContentStamp: 2:3:1818012451

Return-Path: thief@hackmynetwork.com

Message-ID: <>

La mejor forma de explicar porque usar spoofed e-mail en los pentest es por medio de un ejemplo.
Primero creamos un email con header simulado, conteniendo el siguiente texto.

Importance: HIGH

We hope you are enjoying Microsoft Hotmail services. Due to recent security concerns,

we are upgrading all of our servers using a new authentication mechanism. This will

require all users to change their passwords. The new authentication mechanism will

take place December 1, 2005. All subscribers who have not changed their passwords

using the hyperlink below will not be able to access Hotmail services.

1. You will need to change your e-mail password by May 31, 2005. To do so, please

log in at this URL: http://www.microsoft.com/passport/hotmail/login.asp@333868852/

login.asp and change your password under PASSWORD.

2. Please allow at least 5-6 minutes for your account to register the password

update.

3. If you face any login problems due to this password change, please try the process

again later.

We apologize for any inconvenience this may have caused. We hope you understand that

we are making this change for your benefit and that it is part of our continuous

efforts to improve Microsoft Hotmail services.

Sincerely,

Bob Smith

Executive Director of Hotmail Security

Microsoft Hotmail Support

http://www.microsoft.com

Esto trabaja de la siguiente manera :

Se envia un email a la victima con un texto "creible", conteniendo un titulo, nombre de empresa y un link.

Luego incluimos en el link una URL codificada en base-10 que redirige al usuario a nuestro site. ( En el ejemplo actual la URL es
http://www.microsoft.com/passport/hotmail login.asp@333868852/login.asp.

El link en base-10 se encuentra detras del símbolo de @. Cuando se utiliza el @ todo lo que se encuentra detras del símbolo es ignorado.

Por lo tanto en este ejemplo el usuario es redirigido a 33868852/login.asp.

Para crear una URL codificado comenzamos con la direccion IP. En este ejemplo el recipiente es enviado al website con la direccion ip 19.230.111.52

Veamos el procedimiento

1.
Tomar el primer octeto y multiplicarlo por 2563, or 16,777,216.

19 * 16,777,216 = 318,767,104.

2.
Tomar el segundo octeto y multiplicarlo por 2562, or 65,536.

230 * 65,536 = 15,073,280.

3.
Tomar el tercer octeto y multiplicarlo por256.

111 * 256 = 28,416.

4.
Tomar los tres numeros resultantes y sumarlos al cuarto octeto.

318,767,104 + 15,073,280 + 28,416 + 52 = 333,868,852.

Por lo tanto esto resuelve en la URL codificada en base-10 http://333868852


El ultimo paso es crear una pagina similar a la que visitara la victima originalmente. Esto se logra por una herramienta que vimos en el post anterior WinHttrack.


Por supuesto que hay otros métodos de ingeniería social que permiten la introducción de troyanos ( en el post de Tiger Team se ve como es el método que utilizan los profesionales )


Con esto terminamos esta fase del PenTest, al final de esta fase tendremos un documento describiendo cada vulnerabilidad encontrada y el impacto que causa en el ambiente.


En proximos post veremos como escalr privilegios y utilizar rebound servers.

Monday, November 24, 2008

El caos en la Seguridad Informatica.

Un poco de historia

Alguno recordara la película Jurassic Park cuando el matemático explica que la Teoría del Caos habla sobre la imprevisibilidad de sistemas complejos. O aquel ejemplo que habla del efecto mariposa. Una mariposa que aletea en Japon causa un tsunami en New York.

En la mitología china, el dragon representa el principio del orden,yang, que emerge del caos. En algunos relatos chinos de la creacion, un rayo de luz pura, yin, emerge del caos y construye el cielo. Pero incluso despues de emerger del caos, el yin y el yan aun conservan las caracteristicas de aquel. Un exceso de uno u otro lleva de nuevo al caos.

Hesiodo, escribio la Teogonia, un poema cosmologico que afirma "en el principio fue el caos" y despues la Tierra y todo lo estable.

Una caracteristica distintiva de los sistema estudiados por la teoria del caos es que el comportamiento aperiodico inestable puede encontrarse en sistemas matematicamente simples. Modelos matematicos muy simples y rigurosamente definidos pueden exhibir comportamientos sorprendentementes complejos.

Otra caracteristica distintiva de los sistemas caoticos es su dependencia muy sensible de las condiciones iniciales; cambios que al principio son infinitesimales despues producen cambios mas grandes. Este comportamiento se describe como la firma del caos.

Este video explica muy bien un sistema caotico.


Un ejemplo de la Teoria del Caos en la seguridad informatica, lo podemos ver en este trabajo sobre cryptografia caotica

Pero no es a este tipo de utilizacion del caos al cual me queria referir en este post.

Fuzzing

Fuzz testing o Fuzzing es una tecnica de testing de tipo Black Box, que basicamente consiste en encontrar bugs en implementaciones, usando o injectando datos malformados , semi-maformados o datos "caoticos" de forma automatizada.

El proposito del fuzzing radica en la creencia que hay bugs en cada programa, que esperan a ser descubiertos. Por lo tanto un trabajo sistematico, puede encontrarlos, tarde o temprano.

Esta tecnica fue desarrollada en la Universidad de Wisconsin , Madison en 1989 por el profesor Barton Miller y sus estudiantes. El trabajo puede ser encontrado en el siguiente link http://www.cs.wisc.edu/~bart/fuzz/ ; esta principalmente orientado a fuzzing contra lineas de comando y a interfaces de usuarios y muestra que aun los sistemas operativos actuales son vulnrables a simple fuzzing.

Tipos de ataques

Un fuzzer debe intentar diferentes combinaciones de ataques en :

- numeros (signed/unsigned integers/float...)

- caracteres (urls, command-line inputs)

- metadata : user-input text (id3 tag)

- sequencias binarias

Un metodo es definir una lista de "valores peligrosos conocidos" " (fuzz vectors) para cada tipo e injectarlos o su combinacion.

- Para enteros: cero, negativos o o numeros muy grandes

- Para caracteres: escape , caracteres interpretables ( comas, numeral,...)

- Para binarios: Unos al azar


Veamos una herramienta interesante llamada Webslayer

Webslayer es una herramienta diseñada para realizar ataques de fuerza bruta en aplicaciones web, tambien puede ser utilizada para encontrar recursos no linkeados ( directorios, servlets,scritps ), realizar ataques de fuerza bruta sobre parametros de GET y POSTS, passwords...etc. La herramienta tiene un generador de payloads y un analizador de resultados.

Se pueden realizar los siguientes tipos de ataques:

  • Predictable resource locator: it can find directories and scripts based on well known dictionaries, recursion supported
  • Login forms brute force
  • Session brute force
  • Parameter brute force
  • Parameter Injection (XSS, SQL, etc)
  • Basic and Ntml Bruteforcing
Algunos de sus features son:
  • Encodings: 15 encodings supported
  • All parameters attack: the tool will inject the payload in every parameter
  • Authentication: supports Ntml and Basic
  • Multiple payloads: you can use 2 paylods in different parts
  • Proxy support (authentication supported)
  • For predictable resource location it has: Recursion, common extensions, non standard code detection
  • Multiple filters for improving the performance and for producing cleaner results
  • Live filters
  • Threads
  • Session export
  • Integrated browser (webKit)
  • Predefined dictionaries for predictable resource location, based on known servers (Thanks to Dark Raver, www.open-labs.org)

Generador de Payloads

Este creo que es una de las herramientas mas poderosas con las que cuenta.
Se pueden cargar payloads de archivos ( por ejemplo diccionarios ) o se puden crear payloads
en forma personalizada.
  • Numeric ranges
  • User Names
  • Credit cards numbers
  • Characters blocks
  • And wathever you can imagine..


Veamos algunos ejemplos

Predictable resource locator:

  1. Setear el URL con la palabra FUZZ al final
  2. Seleccionar el diccionario
  3. Setear el nivel de recursividad
  4. Setear el numero de threads
  5. Setear las extensiones
  6. Se puede setear si el server responde con otros codigos de error que los reconozca.
  7. Se puede setear el User-Agent.
  8. Ejecutar


Login form bruteforce:

Se debe setaer la URL completa a la cual se le hara Bruteforce, en la ventana de Post se debe pegar el contenido de los campos POST.

En este ejemplo tenemos

login=FUZZ&password=FUZ2Z

Se estaran usando dos payloads, para el primero se usara el diccionario de nombres names.txt, para el segundo el archivo common_pass.txt. La cantidad de request estara dada por la multiplicacion de las entradas que tenga cada archivo.

Luego de esto se ejecutara el ataque.


El resultado se vera enla pantalla attacks results


Otras herramientas para Fuzzing


Una lista ( un tanto antigua ) de programas que realizan fuzzing se encuentra en este link

Fuzzers - The ultimate list


Otra lista sacada de un interesante articulo sobre Fuzzing

Tools for web browsers
AXmanActive X
COMbustCommon Object Model
CSS-DieStylesheet support
DOM-HanoiData Object Model
HamachiDHTML code
jsparsefuzzJavaScript
MangleMeHTML tags
Tools for operating systems
ISICIP stacks
SfuzzUnix sockets
Stress2FreeBSD kernel
Sysfuzzsyscall() functions
Tools for network services
DHCPfuzzDHCP clients
FTPStressFTP servers
Fuzzball2TCP/IP headers
IRCfuzzIRC clients
ProtosTool collection for SIP, SNMP, DNS and others
SSHredderCollection of mutated SSH packets
Other tools
Manglemutates file header
Buggermutates data in the memory of running programs
CFG9000intelligent mutation of unknown input data
Frameworks
AutodafeNetwork logs, with runtime analysis
BedNetwork log, language: Perl
Peachuniversally applicable, language: Python
Smudgenetwork logs
SpikeNetwork log, language: C
SpikefileFile formats, language: C

fuentes :

http://www.owasp.org/index.php/Fuzzing

http://www.edge-security.com/webslayer.php

Thursday, November 20, 2008

Pentest, una breve guia


Un Pentest es el método utilizado para verificar la seguridad de los sistemas de una empresa.

Tenemos tres tipos de Pentests :

Black-box : El pentester no tiene conocimiento del sistema. En gral se utiliza cuando se contrata una empresa para que realice el trabajo desde el punto de vista de un posible atacante externo.

White-box: El pentester tiene conocimiento del funcionamiento del sistema, arquitectura de la red, sistemas operativos utilizados..etc. Si bien no representa la vision de un atacante externo, si representa el peor escenario ya que es el caso en el que un atacante ya cuenta con información ante de accesar al sistema.

Gray-box : Este es el caso en el cual el pentester simula un empleado interno, para esto se le da un usuario y clave de los sistemas. La idea es encontrar posibles problemas que puedan ser aprovechados por usuarios internos ( ej : aumentos de privilegios )

Consideraciones Legales

Ante la realización de un pentest se deben considerar las implicaciones legales que esto puede acarrear. Dependiendo la localización de los servidores se estara expuesto a diferentes leyes.
Es importante dejar documentado por medio de un contrato si es para un tercero o mediante un documento interno con las aprobaciones de las jerarquías superiores si el pentest es realizado internamente.

Ejemplos de leyes que pueden ser infringidas en caso de no contar con la autorización previa :

EEUU :

1973 U.S Code of Fair Information Practices

1986 Computer Fraud and Abuse Act ( CFAA )

ARGENTINA :

2008 Ley 26388 Delitos Informaticos

ALEMANIA

2007 Seccion "202c" codigo Legal


Por otra parte tenemos normas que promueven este tipo de trabajos, por ejemplo PCI-DSS , SOX.


Planeamiento

La realización de un pentest requiere una planificación previa que tiene mínimamente los siguientes pasos :

- Reunión de alineamiento.

- Realización del Pentest

- Reporte

- Presentación de resultados


Veamos cada uno de los pasos :

- Reunión de alineamiento.

En esta reunión a realizarse previa al pentest debe definirse el alcance del trabajo. Dentro de esto tenemos :

- Que tipo de Pentest ( Black-box, White-box o Grey-box )

- Horario de realización del pentest ( durante las horas laborales o fuera del horario laboral )

- Se permitira DOS ?

- Se pueden instalar Backdoors ?

- Se pueden realizar Defacement de los sitios ?

- Se pueden borrar logs ?

- Conocera el personal la realizacion del pentest ?

- Se puede utilizar Ingenieria Social ?

Luego de esta reunión se realizara un documento en forma de contrato o de memo interno indicando el alcance del pentest y otorgando el permiso necesario para la realización.

Es interesante aclarar que en algunos casos, durante la el trabajo pueden darse condiciones en las cuales durante la ejecución de una aplicación se produzca un DOS. El documento debe aclarar que no se puede garantizar que este tipo de situaciones no se produzcan.

- Realizacion del Pentest


La realización del pentest básicamente esta dividida en los siguientes pasos :

Reconocimiento : Que a su vez esta divido en Footprint y Scanning

Adquisición de Objetivo : Comprende Enumeración de vulnerabilidades, Acceso, Escalacion de Privilegios y Búsqueda de nuevos objetivos.

Eliminación de Huellas : Eliminación de rastros en logs.


Luego dependiendo de los acordado, se pueden realizar pruebas de Denegación de Servicios o dejar instalados Backdoors.


Adquisicion de Objetivo

La adquisición de objetivos se divide en Reconocimiento Pasivo y Reconocimiento Activo :

Reconocimiento Pasivo :


Para esta fase del trabajo podemos utilizar varias herramientas.

Herramientas como Maltego cubren en verdad varias fuentes:

Maltego es una aplicación de recolección de datos que permite ver en forma visual las relaciones entre los datos y además permite hacer una enumeración de diferentes tipos de información de red y dominio como :

  • Domain Names
  • Whois Information
  • DNS Names
  • Netblocks
  • IP Addresses

Maltego permite enumerar información de personas como :

  • Direcciones de email asociados al nombre de una persona.
  • Web sites asociados al nombre de una persona.
  • Numeros de telefono asociados al nombre de una persona.
  • Grupos Sociales asociados al nombre de una persona.
  • Compañias y organizaciones asociados al nombre de una persona.

Tambiénpermite :

  • Verificar direcciones de email
  • Buscar en Blogs por tags y palabras.
  • Identificar links de websites
  • Extraer metadata de archivos obtenidos de dominios que estamos investigando.

Las herramientas que se encuentran en el sitio nettools , permiten recolectar información del dominio, teléfonos, emails.

Netcraft por otra parte nos da información sobre SO y versión de Webserver.

Veamos como se comporta Netcraft con un sitio como Clarin.

Vamos a ver el dominio www.servicios.clarin.com

Netcraft nos indica que tiene un Sistema Operativo Linux y una versión de Webserver
Sun-ONE-Application-Server/7.0.0_05 instalada en enero del 2006.

Podemos verificar esto directamente de Clarin, veamos el webserver que esta ejecutando.
Para esto no es necesario ejecutar ninguna herramienta de footprinting, Clarin nos muestra en la root page el webserver que esta ejecutando.

Y el sistema operativo sera Linux ? Veamos.
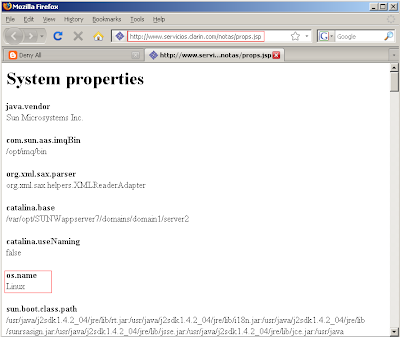

Si, evidentemente la gente de Netcraft esta haciendo la cosas bien.


Traceroute y Hping nos permiten obtener informacion de las reglas del Firewall.


Google puede utilizarse para buscar informacion actual e historica del dominio o los dominios que estamos investigando.

El sitio de johnny Long tiene innumerables ejemplos


Por ultimo para la adquisición pasiva podemos utilizar la ingeniería social, en posts anteriores se hablo de los diferentes métodos a utilizar, desde Dumpster Diving hasta Shoulder Surfing


Reconocimiento Activo


Para verificar ports abiertos tenemos las siguientes herramientas :


Superscan v4
es una buena herramienta para verificar los puertos abiertos y para grabar los banners.

Nmap es una herramienta que nos puede ayudar a detectar las versiones de los Sistemas Operativos.

Httprint se utiliza para conocer la versión del Webserver, es importante conocer que tipo de extensiones maneja el sitio ( asp, html, ajax )

Winhttrack Nos permite copiar el sitio a nuestro disco en forma recursiva, para luego poder trabajar offline.


Resultado : Después de la etapa de recolección de datos , estamos listos para armar un mapa de la red conteniendo información como.

  • Hostnames
  • Direcciones IP´s
  • Puertos abiertos
  • Sistemas operativos
  • Aplicaciones Directorios


Enumeracion de vulnerabilidades


Basado en los resultados previos, pasaremos a identificar las vulnerabilidades existentes en los objetivos identificados en la fase anterior.
La idea es realizar un test quirurgico y no malgastar energia probando al azar.

Estas vulnerabilidades pueden ser el resultado de una mala implementación, errores específicos de los sistemas, patchs no aplicados.

Aqui se utilizaran herramientas especificas para cada tipo de vulnerabilidad, nessus, openvas,metaexploit , proxy de aplicaciones...


OpenVAS significa Open Vulnerability Assessment System y es un scanner de seguridad de red que tiene una interfaz grafica. Esta dividido en dos aplicaciones, el server el cual tiene las aplicaciones y plugins con diferentes vectores de ataque y el cliente el cual puede ejecutarse en una máquina separada.

Dado que es un rama Open Source de Nessus los módulos son bastante similares, hay que tener cuidado de no producir un DOS con este tipo de herramientas.


Paros Proxy es una aplicación que nos permite poner entre el server y la aplicación cliente.
De esta manera poder interceptar toda la comunicación y modificarla a voluntad.
Las posibilidades con la que cuenta es la de realizar un spider del webserver, test de sqlinjection, verificación de Cross site scripting.


Wikto nos permite encontrar directorio y archivos no publicados que pueden estar alojados en el server. Es una herramienta poderosa ya que esta integrada a google y permite realizar busquedas de información no solo en el server, también el google. Es bastante ruidosa ya que al hacer pruebas de cada una de las variables que tiene en su base, deja mucha informacion en los logs. De todas maneras es muy util para ver aun lo que no se publico.


Sqlpowerinjector
es una aplicacion que ayuda a encontrar exploits de SQL injection en paginas web. Es compliant con SQLServer, Oracle,MySQL, Sybase y DB2. Trabajo en modo normal y en modo blind.


Spike Proxy es un proxy que nos permite realizar ingreso de parametros en forma aleatoria, y de esta manera verificar como se comporta la aplicacion. Los resultados pueden ser problemas de SQL injection, bufferoverflow o Cross Site scripting.


Ok en este momento estamos en la mitad del trabajo, en los proximos posts completo la serie de Pentests.

Un Mind Map


Esta seria un CheatSheet de lo visto.

Tuesday, November 18, 2008

Firecat + MindMap


Que es un Mind Map ?

Lo que vemos arriba es un Mapa Mental o Mind Map. Segun la definicion de Wikipedia: Un Mapa mental es un diagrama usado para representar las palabras, ideas, tareas, u otros conceptos ligados y dispuestos radialmente alrededor de una palabra clave o de una idea central. Se utiliza para la generación, visualización, estructura, y clasificación taxonómica de las ideas, y como ayuda interna para el estudio, organización, solución de problemas, toma de decisiones y escritura.

Los elementos se arreglan intuitivamente según la importancia de los conceptos y se organizan en las agrupaciones, las ramas, o las áreas. La formulación gráfica puede ayudar a la memoria.

Ademas del lapiz y el papel, se puede utilizar la aplicación freemind, la cual es open source y se puede descargar desde aqui.


Que es Firecat ?

Firecat es un conjunto de extensiones para Firefox orientadas a la seguridad informática.


En el gráfico superior podemos ver el Mapa Mental de la versión 1.4. en forma colapsada.

Este concepto fue desarrollado por la gente de Security Database y es realmente muy interesante.

Firecat se puede obtener en diversos formatos ( pdf, html, mm ) y se lo puede bajar desde este link

Ahora ampliemos un poco mas los conceptos y las diferentes ramas de Firecat.

En el area referida a Editores, tenemos los siguientes nodos :


Ahora veamos como se expande la opcion Busqueda de Informacion ( Information Gathering )


Por ultimo veamos las extensiones en Security Auditing


Por supuesto que da cada extensión se puede escribir un post, pero no da el tiempo, por lo tanto lo vemos en otro momento.

Saturday, November 15, 2008

Nmap y Nessus CheatSheet

Tenes una casa como esta ?No podes vivir sin ver que puertos tiene abierto la heladera o el horno microondas y necesitas realizarles un pentest todos los meses ?

Entonces estas CheatSheet de la gente de SecGuru van a servirte.